传统串联架构僵化,性能瓶颈突出
多数企业网络安全设备采用“糖葫芦式”串联部署,所有流量必须依次经过全部设备链路,无法按需筛选调度流量。单台设备负载过高、性能不足时,会导致全网流量延迟升高、吞吐下降。
流量调度被动固化,资源利用率低
传统网络架构下业务流量传输路径固定,缺乏灵活调整能力。安全设备普遍采用主备链路部署架构,常态下仅主链路承载业务流量,备用链路长期处于闲置待命状态,链路带宽、设备算力资源无法均衡承载业务,造成基础设施资源大量空置,整体资源利用率偏低。
SSL/TLS加密流量带来的防护盲区
随着业务广泛采用 SSL/TLS 加密传输,大量业务流量以密文形式在网络中传输。传统安全设备无法解析加密载荷内容,难以识别流量内部的恶意访问、隐蔽攻击与异常行为,形成显著的安全防护盲区;攻击者可依托加密隧道隐匿攻击特征,绕过常规检测手段实施渗透、数据窃取等行为,极大提升安全风险管控难度。
运维操作繁琐,人工失误率高
新业务上线、策略变更、设备升级、链路割接等操作流程复杂,需多部门协同、多步骤配置,耗时耗力。且人工批量配置极易出现策略冲突、配置遗漏、参数错误等问题,引发流量异常、业务中断等故障,运维效率极低。
全线速无阻塞转发
100G 大流量无丢包、无延迟
Bypass智能无缝切换
有效保障业务连续性与系统稳定性
按需牵引智能调度
根据业务需求灵活牵引流量,实现精细化流量编排与路径优化
丰富流量预处理能力
支持流量数据复制汇聚、过滤、Vlan标记、负载均衡输出、去重、脱敏、数据切片、隧道解封装等功能
提升后端分析性能
通过前置流量处理,显著提升后端关联分析工具的整体运行性能与响应效率
国产化适配支持
关键器件国产化,全面适配国产操作系统,满足企业国产化建设需求
TAP汇聚分流器(也称为:网络分流器、在线TAP、镜像TAP)可以实现流量数据的多点采集、复制、汇聚、灵活组合输出。可以解决交换机端口镜像不足、扩大分析探针覆盖范围、各类旁路分析设备争抢镜像资源的问题。提供流量采集、流量复制、流量汇聚等流量管控功能,可选的可视化、路径分析、数据分析、流量去重流量脱敏、时间戳、切片、数据包截短、流量过滤等流量数据功能。
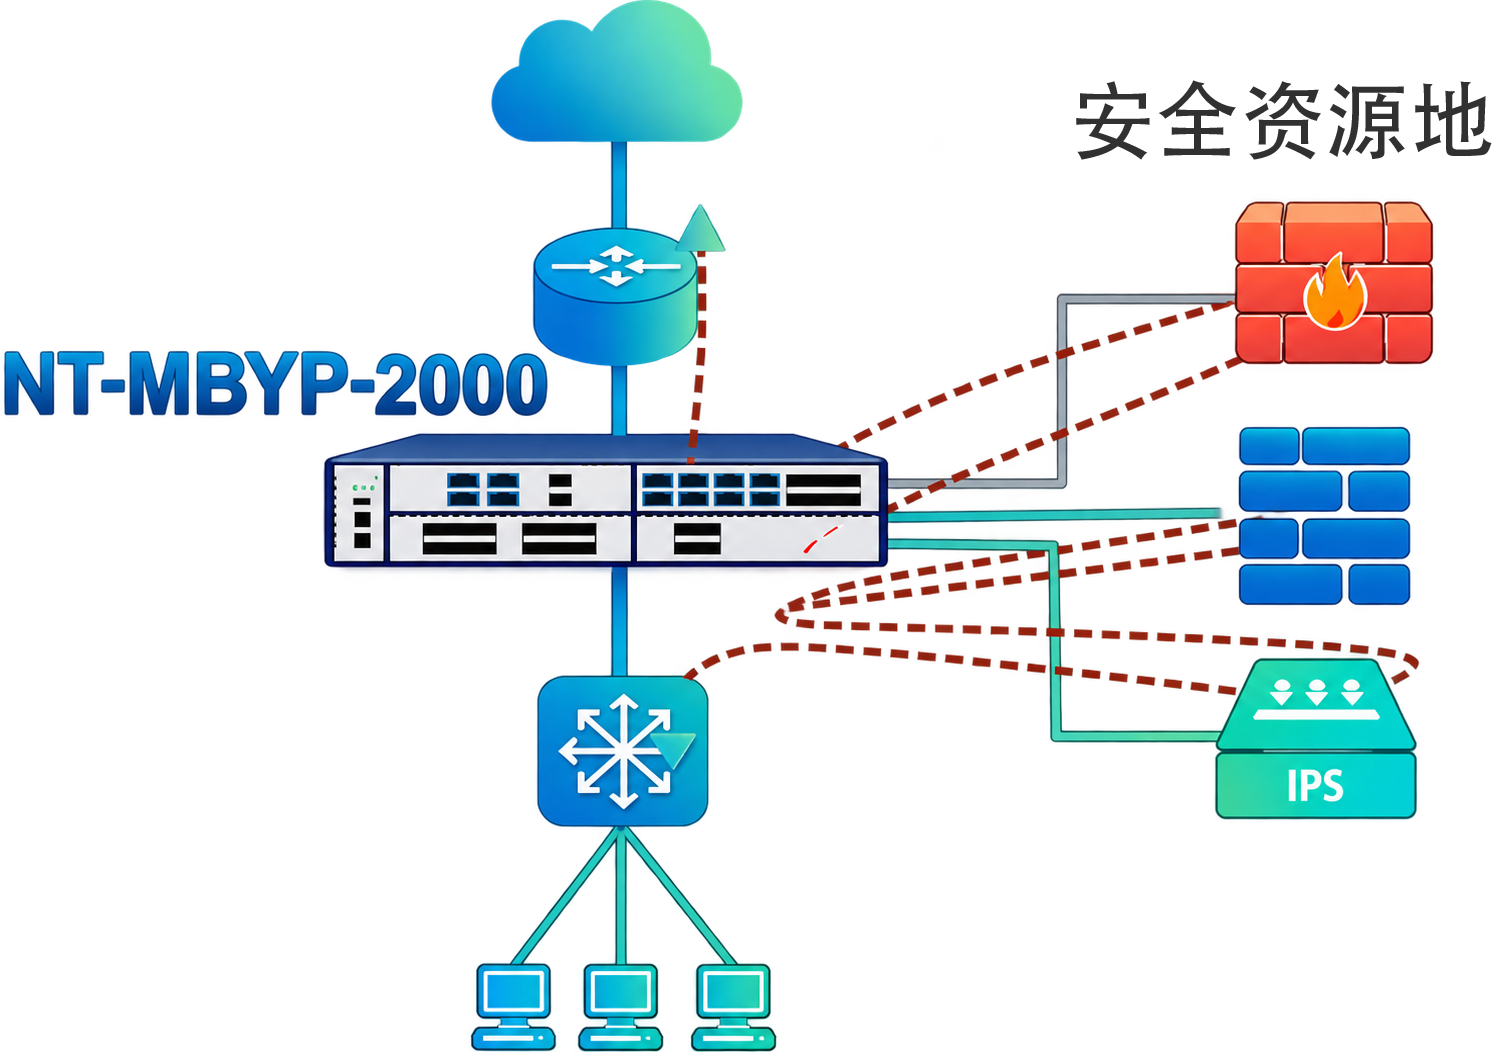
Inline Bypass流量牵引保护器(也称为:bypass交换机)用于在部署各类串接安全设备的同时,提供极高的网络可靠性,满足多种链路流量的安全保护需求。

 2020 NetTAP 成都数维通信技术有限公司 版权所有 中国·成都