LOGO
联系技术专家
联系销售经理
申请本地/远程演示
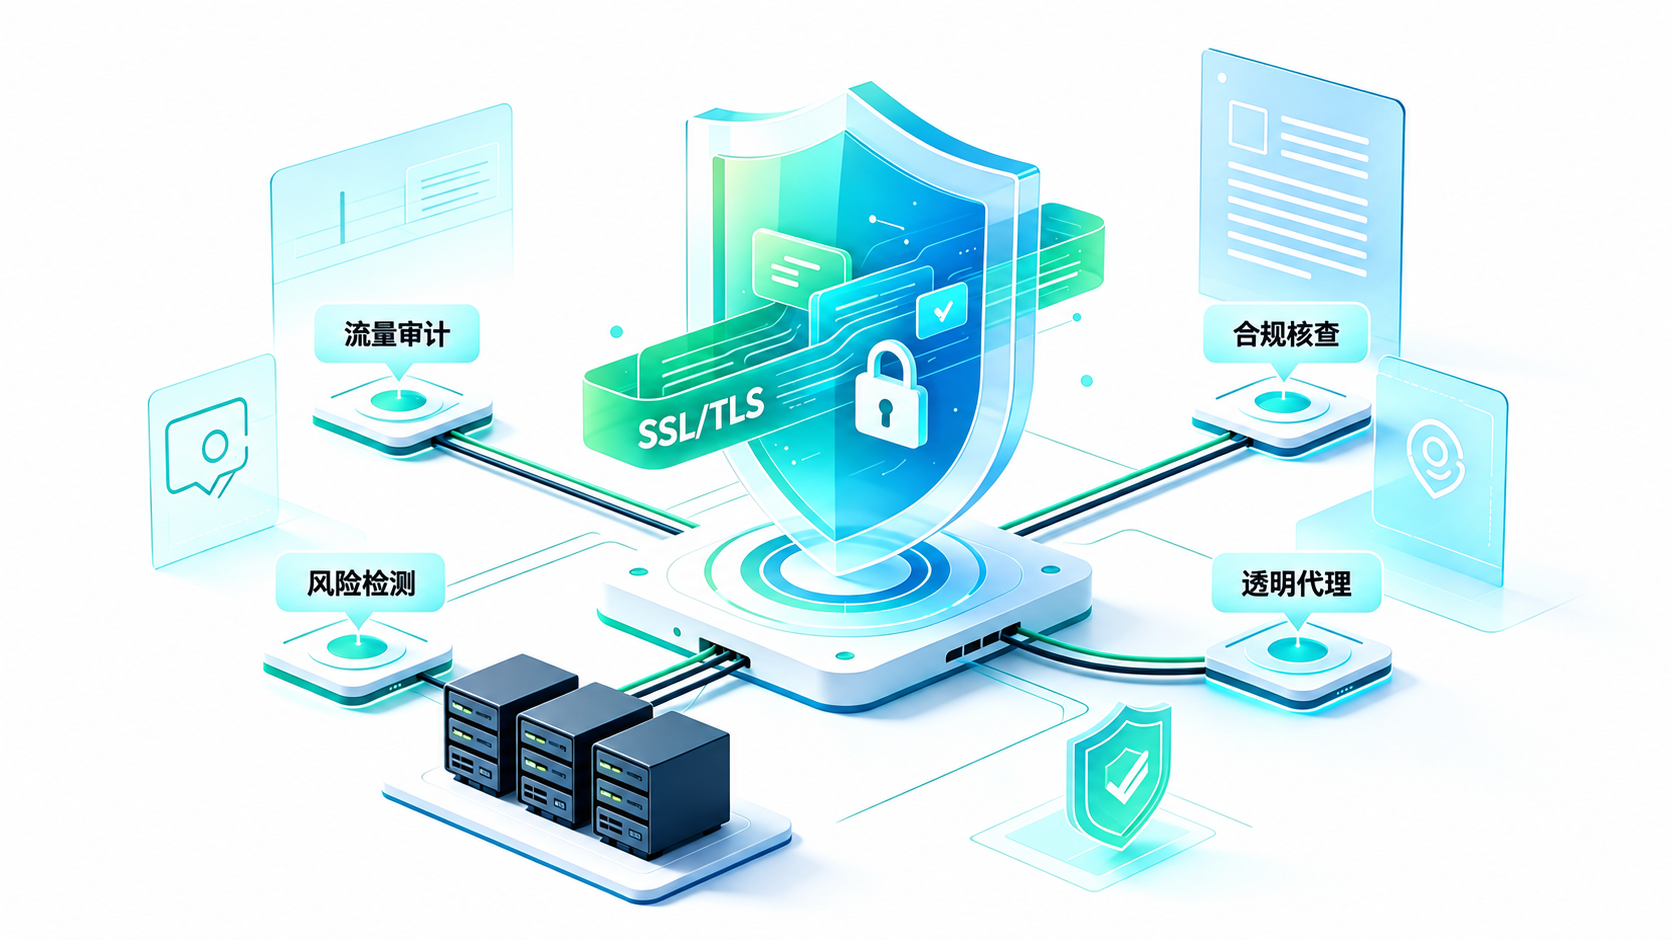
随着网络安全体系不断升级,HTTPS、TLS1.2/1.3 成为主流通信规范,超 95% 的业务流量采用 SSL/TLS 加密传输,有效防范数据窃听、篡改与劫持,提升通信安全;但大规模加密流量也给各企事业单位流量审计、风险检测带来挑战,传统安全设备无法解析加密隧道内容,形成防护盲区,各类网络恶意威胁借助加密通道规避检测,叠加等保、数据安全法等合规要求,加密流量不可视、不可控、不可审的问题既造成安全风险失控,也难以通过合规核查,轻量化、高兼容、无感知的 SSL/TLS 透明代理解决方案由此成为网络安全建设的核心刚需。

面临的痛点与挑战

1
加密流量存在安全盲区,威胁无法精准识别
TLS1.3协议的普及、前向加密技术的应用,让传统被动检测设备仅能获取流量端口、IP等浅层信息,无法解析流量内容。恶意软件、隐秘挖矿、数据外传、APT渗透攻击等均可通过加密隧道隐匿传输,安全设备无法识别加密流量中的恶意载荷、违规行为,导致病毒入侵、核心数据泄露等安全事件频发,形成“加密即放行”的安全漏洞。
2
传统代理部署复杂,用户体验差、业务侵入性强
传统正向代理、反向代理需要终端手动配置代理地址、端口,适配复杂、落地难度大。企业终端数量庞大、设备类型多样(电脑、手机、物联网设备、业务服务器),批量配置成本极高,且极易出现配置遗漏、配置错误问题。同时手动代理配置会影响员工正常办公、线上业务运行,存在明显业务侵入性,用户感知强、推广落地难度大。
3
证书管理繁琐,运维成本高、风险大
传统SSL解密方案需要全网终端手动安装根证书,证书分发、部署、更新、吊销全流程工作量巨大。一旦证书过期、泄露,会直接导致业务中断或引发中间人攻击风险。且多设备、多场景证书适配性差,部分物联网终端、专用业务设备无法安装自定义证书,导致加密流量管控全覆盖无法实现。
4
流量管控缺失,无法实现精细化策略治理
无有效加密流量解析能力时,企业无法针对HTTPS业务、加密外网访问、加密数据传输制定精细化管控策略,无法实现违规网站拦截、高危域名访问限制、涉密数据外传阻断、业务流量优先级调度等管控需求,网络治理处于粗放状态。
5
流量审计缺失,无法满足合规要求
等保2.0、数据安全法、行业监管规范均要求企业实现全网流量日志留存、行为审计、风险追溯。加密流量无法解析、无法记录内容与行为日志,导致流量审计空白,合规核查无法通过,一旦发生安全事件,无有效溯源依据,无法完成责任界定与风险复盘。
6
多设备重复解密,网络性能损耗严重
传统架构中,IDS、DLP、审计设备各自独立实现解密功能,多重解密、加密操作大幅增加网络延迟,占用大量设备算力与带宽资源,导致网络卡顿、业务响应变慢,同时重复解密也提升了运维故障概率与安全风险。

成都数维解决方案

方案目标
零拓扑改造部署
采用透明串接模式接入业务网络,无需调整原有IP规划、路由策略、终端配置,快速上线、零业务中断。
全量加密流量可视可控
支持TLS1.3及主流RSA、ECDHE加密算法解密,实现双向SSL/TLS流量深度解析,消除加密安全盲区。
智能流量调度与负载均衡
基于会话的负载均衡组实现多安全设备动态流量分配,支持权重配置、故障自动切换,提升安全集群利用率与冗余能力。
多层安全检测架构
支持主线安全检测+旁路镜像分析,兼顾实时防护与深度溯源审计,全方位保障业务安全。
可视化运维管控
通过动态动画可视化展示服务链、设备状态、流量路径、流量统计数据,简化运维、快速排障。
精细化策略管控
支持五元组、域名白名单等多维解密策略,精准控制解密范围,兼顾安全合规与业务体验。
整体解决方案
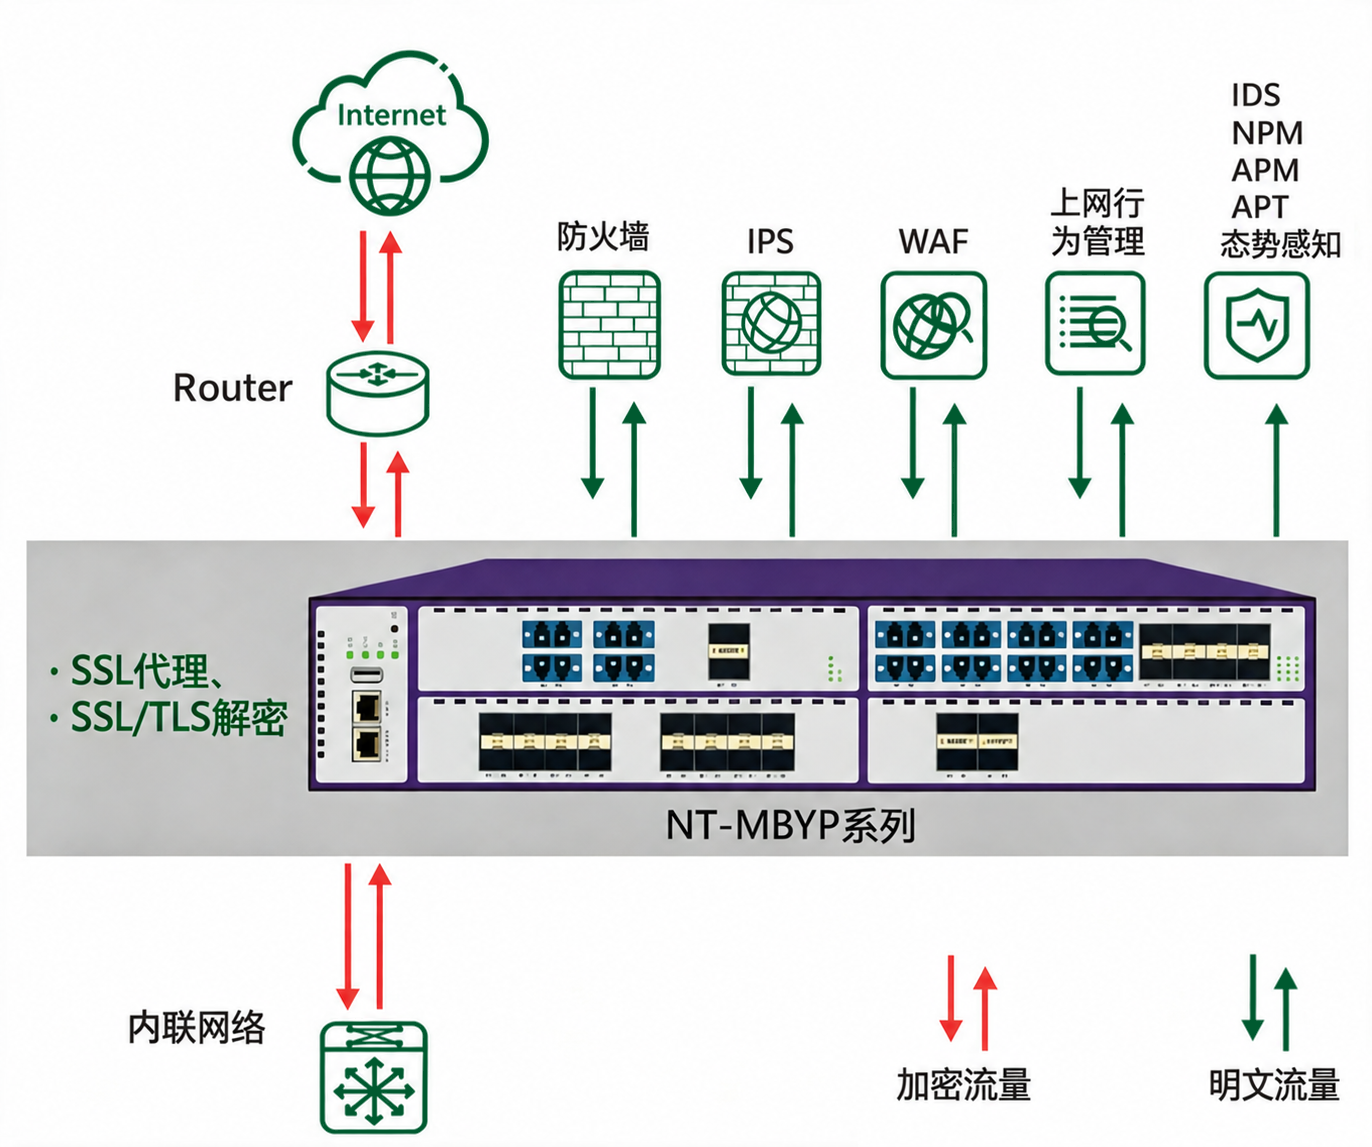
本方案设备采用L2-L4透明串接部署方式,串联于核心业务网络链路之中,完全兼容现有网络架构,无需修改网关、路由、终端配置及上层业务系统。设备作为流量透明中转节点,对上下游设备完全无感知,实现无感接入、即插即用。
方案核心功能
端口负载均衡组配置
  • 自定义端口负载均衡
  • 权重灵活分配
  • 集群算力最大化
  • 故障自动自愈机制
  • 实时监测设备、链路运行状态
  • 故障自动切流,规避业务中断
  • 故障恢复自动回纳,实现高可用
  • 主流加密算法与协议支持
  • 支持RSA、ECDHE解密重加密
  • 全兼容TLS1.0-1.3协议
  • 适配浏览器、业务系统、APP流量
  • 双向透明代理加密隧道构建
  • 双向代理覆盖内外网访问场景
  • 证书自动签发,构建双层加密隧道
  • 兼顾流量检测与端到端加密安全
  • 解密检测与加密回传
  • 解密流量后执行多维度安全检测
  • 检测完成自动加密回传业务链路
  • 形成解密-检测-加密回传闭环
  • 旁路镜像分析与VLAN标记能力
  • 主线无损耗,镜像明文输出第三方平台
  • 支持VLAN标签,区分不同业务流量
  • 支持事后审计、溯源取证分析
  • 多维解密对象配置
  • 五元组精准定向解密指定流量
  • 域名白名单,涉密业务跳过解密
  • 平衡安全检测与业务合规要求
  • TOPN会话统计分析
  • 实时统计加密会话流量数据
  • 输出域名/IP/端口热点排行
  • 支持异常排查、带宽运维优化
  • 全场景可视化动画展现能力
  • 动态展示服务链拓扑与设备状态
  • 实时监控带宽会话,高亮故障节点
  • 快速定位异常,降低运维难度
  • 方案优势

    零改造高适配
    透明串接部署,无需改动现有网络,业务零中断,部署零风险
    全加密流量覆盖
    兼容TLS1.3等主流加密算法,双向解密检测,消除加密流量安全盲区
    智能弹性调度
    多维度流量识别,负载均衡+故障自愈,灵活调参,保障集群高可用
    主旁协同防护
    主线实时防护加密回传,旁路镜像审计,兼顾安全、业务与合规溯源
    精细化可控可管
    五元组+域名白名单管控解密范围,流量统计助力运维优化,规避合规风险
    可视化极简运维
    全链路可视监控,快速排障,简化运维

    典型应用场景

    政企单位出口安全防护
    出口加密流量解密检测,抵御外部攻击,防范数据外泄,保障政务网安全
    企业内网业务防护
    内网加密流量检测,遏制横向渗透,保障核心业务安全
    安全集群负载优化
    动态负载均衡,突破单设备性能瓶颈,提升全网安全检测吞吐量
    网络安全审计溯源
    旁路镜像留存流量,可分析可溯源,满足合规审计
    新型加密协议适配
    适配TLS1.3新一代加密标准,实现全量加密流量解密检测
    LOGO
    TAP汇聚分流器(也称为:网络分流器、在线TAP、镜像TAP)可以实现流量数据的多点采集、复制、汇聚、灵活组合输出。可以解决交换机端口镜像不足、扩大分析探针覆盖范围、各类旁路分析设备争抢镜像资源的问题。提供流量采集、流量复制、流量汇聚等流量管控功能,可选的可视化、路径分析、数据分析、流量去重流量脱敏、时间戳、切片、数据包截短、流量过滤等流量数据功能。
    数维通信提供多种系统平台方案,包括:回溯分析、交易分析、VTAP、虚拟化采集、云采集等功能。
    Inline Bypass流量牵引保护器(也称为:bypass交换机)用于在部署各类串接安全设备的同时,提供极高的网络可靠性,满足多种链路流量的安全保护需求。